近期,国家计算机病毒应急处理中心联合相关实验室,依托国家计算机病毒协同分析平台(virus.cverc.org.cn)监测发现,一系列针对我国网络用户,尤其是财务、税务人员的“银狐”(又名“游蛇”“谷堕大盗”)木马病毒正在传播。这些基于Windows平台的恶意程序,以2025年“税务稽查”“所得税汇算清缴”等热门主题为诱饵,通过社交媒体钓鱼链接扩散。用户一旦点击运行,将面临设备被控、信息窃取、算力盗用、沦为诈骗“跳板”等风险。
一、病毒感染特征剖析
1.精准的钓鱼主题陷阱
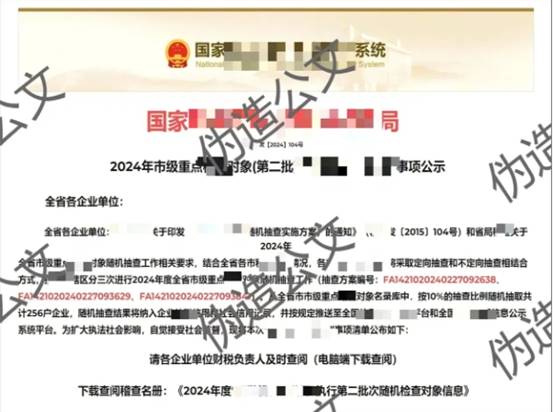
攻击者使用的钓鱼诱饵主题高度贴合我国社会和经济活动的周期性事件,结合第一季度的时间特点,设计钓鱼诱饵,频繁出现“企业所得税”“汇算清缴”“3.15曝光”“清明节放假”等关键词,甚至伪造政府部门官方通知,制造紧迫感与好奇心,诱使潜在受害者放下戒备,下载并运行伪装成正常文件的木马病毒。
2.典型的病毒文件特征
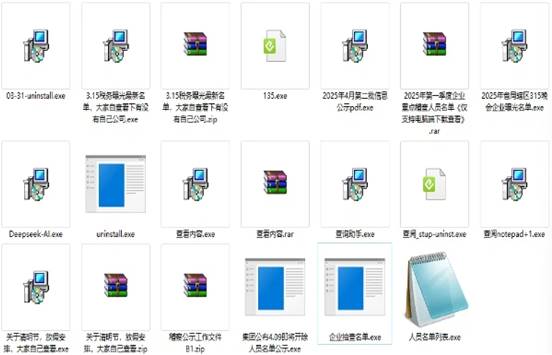
此次发现的木马病毒在文件格式上延续了“银狐”木马病毒的固有特点,大多以RAR、ZIP等压缩格式呈现。这些压缩文件多数未设置密码,解压后会释放出与原压缩文件同名或相似的EXE可执行程序或动态链接库(DLL)文件,隐蔽性极强,普通用户很难察觉其中暗藏的风险。
二、病毒攻击的严重危害
攻击者发动此次病毒攻击目的明确。一是通过木马病毒控制用户主机,窃取企业敏感数据和公民个人信息;二是针对我国在人工智能领域尤其是大模型本地化部署投入增加的现状,向高性能计算机投放恶意“挖矿”病毒,利用受害主机算力非法“挖掘”比特币等加密数字货币牟利。
三、安全防范指南
1.保持警惕,谨慎核实:切勿轻信社交媒体中传播的政府机关、公共管理机构发布的通知、工作文件及下载链接、二维码等信息,应通过官方渠道进行核实。
2.善用工具,主动检测:对于来源不明的可疑文件,可先上传至国家计算机病毒协同分析平台(virus.cverc.org.cn)进行安全检测,并确保计算机上的防病毒软件实时监控功能处于开启状态。
3.异常情况,及时应对:若遭遇以下异常状况,应立即采取安全措施:
防护失效:当操作系统安全功能或防病毒软件在未经用户操作的情况下被异常关闭,需警惕病毒入侵。
性能骤降:在排除硬件故障且未运行大型程序时,若电脑性能突然严重下降,系统资源占用率持续居高不下,可能是病毒在后台大量占用资源。
账号异常:社交媒体、电子邮件等应用提示账号出现异常登录,或频繁收到网络服务商发送的登录验证码,表明账号可能存在被盗风险。
账号被盗:一旦发现社交媒体账号被盗,应立即通过安全设备和网络环境修改密码,并向亲友告知情况,防止诈骗分子冒用身份。若账号反复被盗,建议在备份重要数据后,重新安装操作系统和防病毒软件,并更新至最新版本。
网络安全无小事,希望全校师生提高警惕,严格落实防范措施,共同筑牢网络安全防线,避免成为病毒攻击的受害者。
来源:国家计算机病毒应急处理中心